Szybka odpowiedź
Wejdź na haveibeenpwned.com, wpisz swój adres e-mail i naciśnij sprawdź. W kilka sekund zobaczysz, w których znanych wyciekach pojawił się twój adres i jakie dane były w nich ujawnione: hasła, numer telefonu, adres czy dane karty. Sprawdzenie jest darmowe i nie wymaga zakładania konta. Hasła sprawdzisz osobno w zakładce Pwned Passwords, bez ich ujawniania.
Jeśli twój adres jest na liście, nie panikuj, ale działaj: zmień hasło tam, gdzie doszło do wycieku, i wszędzie, gdzie używałeś tego samego hasła, oraz włącz dwuetapowe uwierzytelnianie. Na przyszłość ustaw stały monitoring wycieków (darmowe powiadomienia daje sam Have I Been Pwned, szerszy monitoring numeru telefonu i dark webu mają pakiety Surfshark One i Norton 360) oraz przejdź na unikalne hasła w menedżerze haseł.
Wyciek z MyDr lub Medyc? Tu chodzi o PESEL i dane medyczne, nie o e-mail. Sprawdzisz je za darmo w rządowym serwisie bezpiecznedane.gov.pl. Szczegóły w sekcji Wycieki medyczne 2026.
Jak często wyciekają dane Polaków?
Wyciek danych nie jest rzadkim wypadkiem, który zdarza się komuś innemu. To zjawisko masowe, które prędzej czy później dotyka prawie każdego, kto korzysta z internetu od kilku lat. Skala robi wrażenie nawet na osobach z branży.
W 2025 roku do serwisu Have I Been Pwned trafiła ogromna kompilacja danych logowania zebrana z wielu wcześniejszych wycieków: blisko 2 miliardy unikalnych adresów e-mail i ponad miliard haseł. Część z nich pochodzi ze złośliwego oprogramowania kradnącego dane wprost z zainfekowanych komputerów.
W Polsce skalę widać też w danych urzędu. Jak podaje UODO, w 2024 roku zgłoszono blisko 14,8 tysiąca naruszeń ochrony danych, a w 2025 roku liczba ta przekroczyła 22 tysiące, czyli wzrosła o ponad połowę. Polska od lat jest w czołówce krajów UE pod tym względem.
Wniosek jest prosty: zakładaj, że któryś z twoich adresów już gdzieś wyciekł. Pytanie nie brzmi "czy", tylko "który i co z tym zrobić".
Źródła: Have I Been Pwned (Troy Hunt, 2025), Sprawozdanie Prezesa UODO za 2024 rok oraz dane UODO za 2025 rok.
Have I Been Pwned - jak sprawdzić e-mail krok po kroku
Have I Been Pwned (w skrócie HIBP, po polsku "czy zostałeś zhakowany") to najbardziej znana i zaufana wyszukiwarka wycieków. Prowadzi ją Troy Hunt, uznany badacz bezpieczeństwa, a z bazy korzystają specjaliści, firmy i instytucje na całym świecie. Sprawdzenie zajmuje chwilę.
- Wejdź na stronę haveibeenpwned.com (działa po angielsku, ale obsługa jest banalna).
- W pole na środku wpisz swój adres e-mail i naciśnij przycisk Check.
- Jeśli serwis nie znajdzie twojego adresu, twojego e-maila nie ma w znanych wyciekach. To dobry znak, choć nie gwarancja, bo nie każdy wyciek trafia do bazy.
- Jeśli pojawi się komunikat Oh no - pwned!, przewiń niżej. Zobaczysz oś czasu wycieków z nazwą serwisu, datą i wykazem ujawnionych danych (hasła, numer telefonu, adres, dane karty).
- Powtórz sprawdzenie dla każdego swojego adresu: prywatnego, służbowego, starych kont.
Wbudowane sprawdzanie wycieków mają też przeglądarki i menedżery haseł. Google i Chrome ostrzegają o przejętych hasłach przy logowaniu, a Firefox ma usługę Monitor opartą na tej samej bazie HIBP. Jeśli korzystasz z menedżera haseł, prawdopodobnie masz tę funkcję pod ręką, o czym za chwilę.
Czy wpisywanie e-maila w takiej wyszukiwarce jest bezpieczne?
To uzasadniona obawa, bo przecież nie chcesz podawać danych przypadkowej stronie. W przypadku Have I Been Pwned możesz być spokojny, i warto rozumieć dlaczego.
- Nie podajesz hasła ani nie zakładasz konta. Sprawdzenie e-maila to zwykłe zapytanie, czy dany adres jest już w bazie wykradzionych danych.
- Serwis nie udostępnia samych danych. Nie zobaczysz cudzych haseł ani swoich. HIBP mówi tylko, że wyciek miał miejsce i jaki rodzaj danych obejmował.
- Przy sprawdzaniu haseł działa k-anonimowość. Twoja przeglądarka wysyła tylko pierwsze pięć znaków skrótu hasła, a porównanie kończy się lokalnie. Pełne hasło nigdy nie trafia na serwer.
- Trzymaj się oryginału. Korzystaj z adresu haveibeenpwned.com lub z funkcji wbudowanej w znany menedżer haseł. Unikaj przypadkowych klonów, które mogą zbierać wpisywane adresy.
Moje dane wyciekły. Co teraz?
Trafienie w bazie nie oznacza, że ktoś już przejął twoje konto. Oznacza, że twoje dane są w obiegu i trzeba odciąć przestępcy drogę, zanim z nich skorzysta. Działaj po kolei, zaczynając od najważniejszych kont.
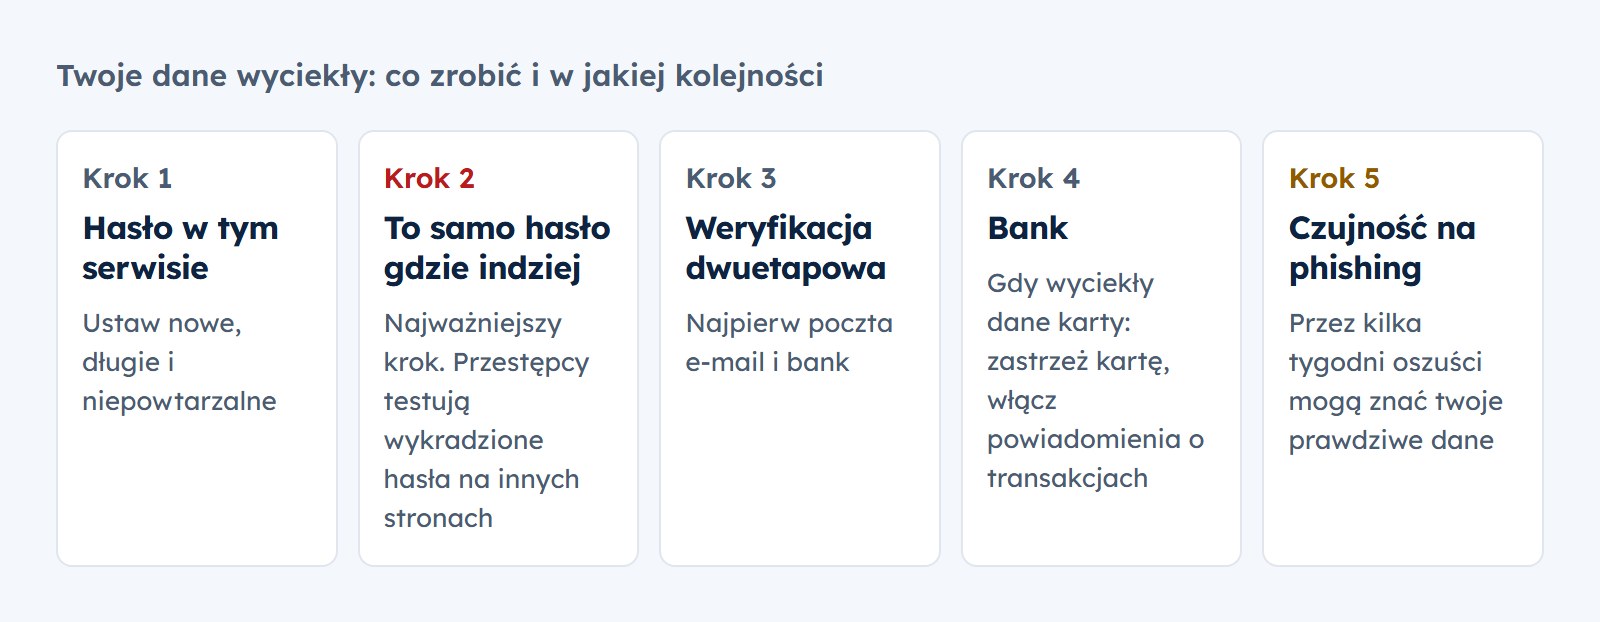
- Zmień hasło w serwisie, którego dotyczył wyciek. Ustaw nowe, długie i niepowtarzalne.
- Zmień je też wszędzie, gdzie używałeś tego samego lub bardzo podobnego hasła. To najważniejszy krok, bo przestępcy automatycznie testują wykradzione pary login i hasło na innych stronach.
- Włącz dwuetapowe uwierzytelnianie, najpierw na skrzynce e-mail i w banku. Dzięki temu samo hasło przestaje wystarczać do zalogowania.
- Skontaktuj się z bankiem, jeśli wyciekły dane karty lub logowanie do bankowości. W razie potrzeby zastrzeż kartę i włącz powiadomienia o transakcjach.
- Uważaj na phishing przez kilka tygodni. Po wycieku rośnie liczba oszustw, w których przestępca zna twoje prawdziwe dane i brzmi wiarygodnie. Jak je rozpoznać, opisuję w poradniku jak chronić się przed phishingiem.
- Sprawdź historię logowań na ważnych kontach i wyloguj nieznane sesje.
Jeśli wyciek dotyczył wrażliwych danych (numer PESEL, dowód, dane medyczne), warto rozważyć zastrzeżenie numeru PESEL w aplikacji mObywatel oraz zgłoszenie sprawy. Przy większych incydentach pomocne bywa też ograniczenie swojego cyfrowego śladu, o czym piszę w poradniku jak usunąć dane z internetu.
Wycieki medyczne 2026: MyDr i Medyc
W 2026 roku wyciekły dane z dwóch systemów, z których korzystają przychodnie i gabinety w całej Polsce. Tych wycieków nie sprawdzisz w Have I Been Pwned, bo chodzi w nich głównie o numer PESEL i dane medyczne, a nie o e-mail i hasło. Do tego służy rządowy serwis bezpiecznedane.gov.pl.
Co wyciekło
- MyDr (sierpień 2026). Atak na system, z którego korzysta około 12 tysięcy placówek medycznych. Według ministra cyfryzacji incydent może dotyczyć nawet 19 milionów osób. W bazie są numery PESEL oraz część danych medycznych, między innymi informacje o receptach i lekach.
- Medyc (wykryty we wrześniu 2026). Atak na program Medyc firmy Qbusoft, używany w placówkach medycznych. Przestępcy wykorzystali lukę w zabezpieczeniach bazy danych. W potwierdzonych przypadkach wyciekły imię, nazwisko, PESEL, adres, telefon i e-mail, a prawdopodobnie też dokumentacja medyczna. Dane były zaszyfrowane, ale dostawca zaleca traktować je tak, jakby przestępcy mieli je w jawnej postaci. Pełna skala nie jest potwierdzona, przestępcy mówią o 5 milionach osób.
Jak sprawdzić swój PESEL w bezpiecznedane.gov.pl
- Wejdź na stronę bezpiecznedane.gov.pl. Adres wpisz sam, nie klikaj w linki z SMS-ów i maili, bo po głośnych wyciekach krążą podróbki.
- Wybierz Sprawdź dane i zaloguj się przez mObywatel, profil zaufany, e-dowód albo bankowość elektroniczną.
- Po zalogowaniu otwórz sekcję Monitorowane dane. Zobaczysz, czy twój PESEL, telefon, e-mail lub login pojawiły się w wykrytych incydentach. Baza z MyDr jest w serwisie od 29 sierpnia 2026, a sprawdzenie jest darmowe.
Jeśli leczysz się w placówce, która korzysta z programu Medyc, placówka powinna cię powiadomić. W razie wątpliwości zapytaj ją wprost, czy incydent dotyczy twoich danych.
Co zrobić w 3 krokach
- Zastrzeż PESEL w aplikacji mObywatel albo na gov.pl. To darmowe, działa od razu i w każdej chwili cofniesz zastrzeżenie, na przykład na czas wzięcia kredytu. Krok po kroku opisuję to w poradniku zastrzeżenie PESEL i dowodu osobistego.
- Włącz dwuetapowe logowanie na skrzynce e-mail (Gmail, Onet, WP i inne) i w banku. Przestępca, który zna twój PESEL i telefon, łatwiej podszyje się pod ciebie przy odzyskiwaniu hasła.
- Nie ufaj telefonom i SMS-om „z przychodni” ani „z NFZ”. Oszust może znać twoje nazwisko, PESEL, a nawet leki, które bierzesz, i brzmieć bardzo wiarygodnie. Rozłącz się i oddzwoń na numer ze strony placówki. Nikt uczciwy nie poprosi o kod BLIK, dane karty ani instalację aplikacji. Więcej przykładów w poradniku oszustwa SMS i BLIK.
Źródła: komunikaty rządowe o serwisie bezpiecznedane.gov.pl, Sekurak i CyberDefence24 (wrzesień 2026). Stan na 26 września 2026.
Stały monitoring, czyli sprawdzanie raz nie wystarczy
Jednorazowe sprawdzenie pokazuje tylko przeszłość. Nowe wycieki pojawiają się stale, a o większości dowiadujemy się z dużym opóźnieniem. Dlatego sensowniej jest ustawić monitoring, który sam ostrzeże cię, gdy twój adres pojawi się w nowej bazie. Wtedy zmieniasz hasło z wyprzedzeniem, a nie po tym, jak ktoś przejmie konto.
Wariant darmowy
Sam Have I Been Pwned ma funkcję Notify me. Podajesz adres e-mail, potwierdzasz go i od tej pory dostajesz powiadomienie, gdy pojawi się w nowym wycieku. To minimum, które powinien ustawić każdy, i nic nie kosztuje.
Wariant z szerszym monitoringiem
Jeśli chcesz pilnować nie tylko e-maila, ale też numeru telefonu, numeru karty czy danych krążących po dark webie, taką ochronę dorzucają pakiety bezpieczeństwa. Działają w tle i przysyłają alert wraz z podpowiedzią, co zmienić.
Surfshark One lub Norton 360
Surfshark One zawiera funkcję Alert, która monitoruje twój e-mail, dane karty i numer dowodu pod kątem wycieków, a do tego dokłada i antywirus w jednej cenie. Norton 360 w wyższych planach prowadzi monitoring dark webu i ostrzega, gdy twoje dane pojawią się w wykradzionych bazach, łącząc to z menedżerem haseł i kopią plików w chmurze. Oba dobrze sprawdzają się jako jeden pakiet dla całej rodziny.
linki partnerskiePełne porównanie pakietów ochrony znajdziesz w rankingu programów antymalware, a same usługi VPN w rankingu VPN.
Jak ograniczyć skutki kolejnych wycieków
Wycieków po stronie firm nie unikniesz, bo to one tracą bazy. Możesz za to sprawić, że jeden wyciek nie pociągnie za sobą reszty twoich kont. Trzy nawyki załatwiają większość problemu.
Unikalne hasło do każdego konta
To najważniejsza zmiana. Gdy każde konto ma osobne, losowe hasło, wyciek z jednego serwisu nie zagraża pozostałym. Ręcznie się tego nie spamięta, więc do gry wchodzi menedżer haseł: generuje i przechowuje hasła, a wiele z nich od razu skanuje twoją bazę pod kątem wycieków i słabych powtórzeń. Jak wybrać konkretny, rozkładam w rankingu menedżerów haseł.
1Password lub NordPass
1Password ma wbudowany Watchtower, który ostrzega o hasłach z wycieków i tych używanych w kilku miejscach. NordPass robi to samo w funkcji Data Breach Scanner i skanerze stanu haseł. Oba generują mocne, niepowtarzalne hasła i podpowiadają je tylko na właściwej domenie, więc przy okazji chronią przed phishingiem.
NordPass - link partnerski. 1Password - link bezpośredni do producenta.Dwuetapowe uwierzytelnianie na ważnych kontach
Nawet jeśli hasło wycieknie, drugi składnik (kod z aplikacji albo klucz sprzętowy) nie pozwoli się zalogować obcej osobie. Zacznij od poczty i banku. Krok po kroku opisuję to w poradniku jak zabezpieczyć konto online.
Mniej danych w obiegu
Im mniej miejsc ma twoje dane, tym mniej może ich wyciec. Zakładaj konta tylko tam, gdzie naprawdę potrzeba, kasuj stare i nieużywane, a do mniej ważnych rejestracji rozważ osobny adres e-mail albo alias. To ogranicza powierzchnię ataku bez większego wysiłku.
Lista kontrolna na dziś
Nie musisz robić wszystkiego naraz. Zacznij od kroków, które dają najwięcej bezpieczeństwa najmniejszym wysiłkiem.
Sprawdź swoje adresy
Wpisz każdy e-mail w haveibeenpwned.com i zanotuj, gdzie doszło do wycieku.
Zmień spalone hasła
Najpierw tam, gdzie wyciekło, i wszędzie, gdzie używałeś tego samego hasła.
Menedżer haseł i 2FA
Unikalne hasła w jednym miejscu plus drugi składnik na skrzynce e-mail i w banku.
Włącz monitoring
Darmowe Notify me w HIBP albo monitoring wycieków w pakiecie bezpieczeństwa.