Szybka odpowiedź
Wejdź na virustotal.com, przeciągnij plik do okna albo wklej link w zakładce URL i poczekaj kilkanaście sekund. Wynik „0 z 70” to dobry znak, ale nie gwarancja. Kilka wykryć od znanych producentów oznacza, że pliku nie wolno otwierać.
Nie wysyłaj do VirusTotal prywatnych dokumentów: wgrane pliki trafiają do firm antywirusowych i płatnych klientów serwisu. A do codziennej ochrony potrzebny jest antywirus, bo VirusTotal sprawdza tylko to, co sam mu podasz.
Co to jest VirusTotal
VirusTotal to darmowa usługa, która sprawdza plik albo adres strony jednocześnie w ponad 70 skanerach antywirusowych i bazach szkodliwych stron. Zamiast polegać na jednym programie, widzisz zdanie kilkudziesięciu, w tym ESET, Bitdefendera, Kaspersky'ego czy Microsoft Defendera. Od 2012 roku serwis należy do Google.
- Pliki do 650 MB. Program instalacyjny, dokument, archiwum ZIP, aplikacja na Androida (APK). Większe paczki lepiej rozpakować i sprawdzić to, co jest w środku.
- Linki i domeny. Adres z SMS-a, maila albo reklamy, bez otwierania go w przeglądarce.
- Wyszukiwanie po skrócie. Każdy plik ma swój unikalny „odcisk” (skrót SHA-256). Jeśli ktoś już go sprawdzał, zobaczysz wynik bez wysyłania pliku.
Jak sprawdzić plik krok po kroku
- Nie otwieraj pliku. Samo pobranie zwykle nie szkodzi, ryzyko zaczyna się przy uruchomieniu albo otwarciu dokumentu z makrami.
- Wejdź na virustotal.com i zostań na zakładce File (Plik).
- Przeciągnij plik do okna albo kliknij Choose file i wskaż go na dysku. Konto nie jest potrzebne.
- Poczekaj kilkanaście sekund do kilku minut. Przy większych plikach skanery kończą pracę stopniowo, wynik dochodzi na żywo.
- Przeczytaj wynik na górze strony: liczbę wykryć (na przykład 3/72) i listę skanerów, które coś znalazły.
- Sprawdź datę analizy. Jeśli ktoś wysłał ten sam plik miesiące temu, kliknij Reanalyze (Przeanalizuj ponownie), żeby skanery użyły dzisiejszych baz.
Jak sprawdzić link
Wybierz zakładkę URL, wklej adres i naciśnij Enter. VirusTotal sprawdzi go w bazach stron phishingowych i złośliwych, nie otwierając go na Twoim komputerze. W wyniku widać też, kiedy domena powstała: sklep czy „bank” zarejestrowany tydzień temu to sygnał ostrzegawczy.
Przy linkach czysty wynik znaczy mniej niż przy plikach. Fałszywe strony żyją często kilka godzin, więc najnowsze mogą jeszcze nie trafić do żadnej bazy. Inne sposoby sprawdzenia strony, w tym listę ostrzeżeń CERT Polska, opisuję w poradniku czy strona jest bezpieczna.
Jak czytać wynik
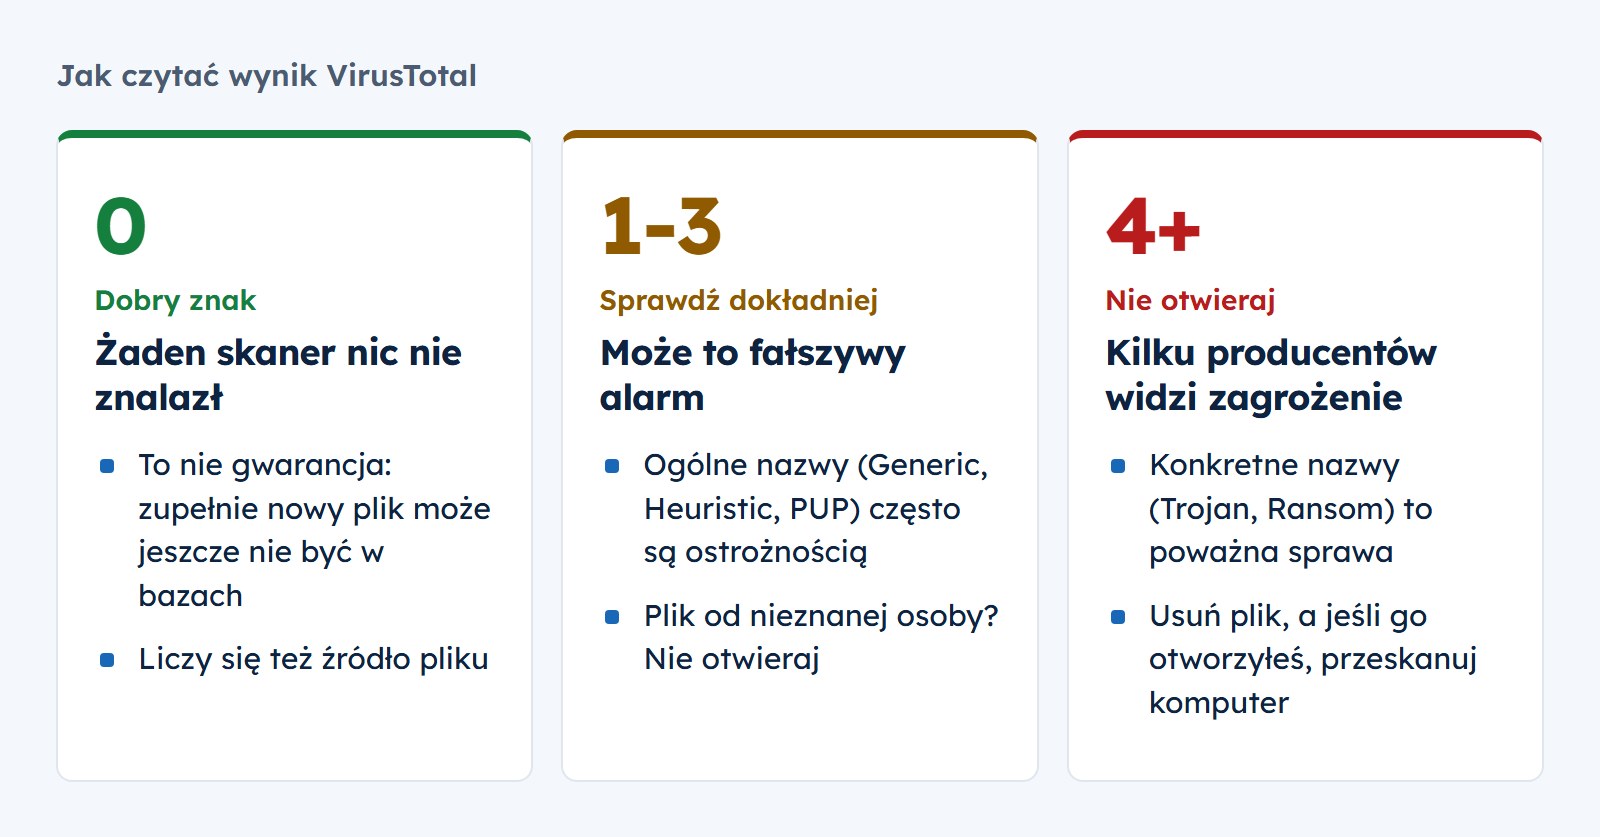
- Nazwa wykrycia mówi więcej niż liczba. Konkretna rodzina (Trojan.Agent, Emotet, Ransom) od kilku znanych producentów to poważna sprawa. Ogólne nazwy typu Generic, Heuristic albo „Suspicious” u jednego skanera częściej są ostrożnością algorytmu.
- PUP albo „niechciana aplikacja” to zwykle program z dorzuconymi reklamami albo paskiem narzędzi. Nie zaszyfruje Ci plików, ale lepiej szukać innego źródła instalatora.
- Zielony wynik nie jest certyfikatem. Zupełnie nowy, przygotowany na konkretny atak plik może jeszcze nie być w żadnej bazie. Liczy się też źródło: plik od nieznanej osoby z prośbą o „pilne otwarcie” pozostaje podejrzany.
- Komentarze społeczności (zakładka Community) czasem wyjaśniają fałszywe alarmy albo opisują, skąd plik krąży.
Czego nie wysyłać do VirusTotal
To najważniejsza rzecz w tym poradniku. VirusTotal przekazuje wysłane pliki firmom antywirusowym i udostępnia je płatnym klientom serwisu, czyli specjalistom ds. bezpieczeństwa na całym świecie. Wynika to wprost z jego opisu działania. Raz wysłanego pliku nie da się „odesłać”.
Umowy, skany dowodu i paszportu, PIT-y, wyciągi z banku, dokumentacja medyczna, pliki z pracy. Jeśli taki plik budzi wątpliwości, wyszukaj go po skrócie SHA-256 (bez wysyłania) albo przeskanuj antywirusem na komputerze. Prywatne skanowanie w VirusTotal istnieje, ale jest płatne i przeznaczone dla firm.
Skrót pliku policzysz w Windows bez dodatkowych programów: w PowerShell wpisz Get-FileHash i ścieżkę do pliku, a wynik wklej w zakładce Search na virustotal.com. Na Macu to samo robi polecenie shasum -a 256 w Terminalu.
VirusTotal a antywirus
VirusTotal to druga opinia przy pojedynczym pliku, który i tak budzi Twoje wątpliwości. Nie zobaczy załącznika, który otworzysz odruchowo, ani strony, w którą klikniesz z telefonu. Antywirus działa cały czas: sprawdza plik przy pobieraniu, blokuje go przed uruchomieniem i zatrzymuje fałszywą stronę, zanim się wczyta. W teście AV-Comparatives z sierpnia 2026 najlepsze antywirusy zablokowały 96% stron phishingowych, a same przeglądarki 75-79%.
Bitdefender Total Security
W testach AV-Comparatives (luty-maj i lipiec-sierpień 2026) zatrzymał 99,5% ataków, a w polskim teście AVLab usuwał zagrożenia w 0,01 s. Sprawdza pobierane pliki i strony automatycznie, więc nie musisz pamiętać o VirusTotal przy każdym załączniku.
link partnerskiJeśli plik już otworzyłeś i coś jest nie tak (wyskakujące okna, wolny komputer, nieznane programy), przejdź do poradnika jak usunąć wirusa.